گواهی ssl گواهینامه ssl

درباره سایت
آخرین مطالب
- نصب گواهی SSL بر روی سرورهای مبتنی بر Cobalt RaQ
- نصب گواهي SSL بروي : IBM HTTP Server
- نصب گواهی SSL بروی : vsftpd
- نصب گواهی SSLبروی : Glassfish
- نصب گواهی ssl ی : FileZilla Server
- نصب گواهی SSL ی : Citrix Access Gateway 4.5
- نصب گواهی ssl روی : F5 Firepass
- نصب گواهينامه : Oracle Wallet Manager
- نصب گواهینامه ssl ی: SonicWall SSL VPN
- نصب گواهی ssl : Microsoft Office Communications Server 2007
امکانات وب
نصب گواهی ssl ی : WHM/cPanel 11
- به کنترل پنل cPanel وارد شوید.
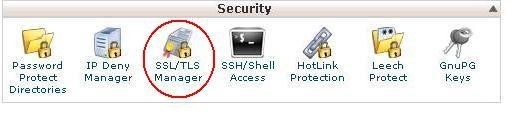
- در قسمت Security روی SSL/TLS Manager کلیک کنید.
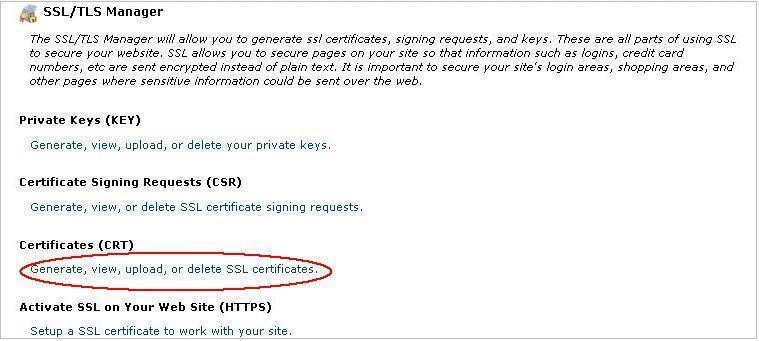
- در قسمت 'Certificates' بر روی Generate, view, upload or delete SSL Certificates کلیک کنید.
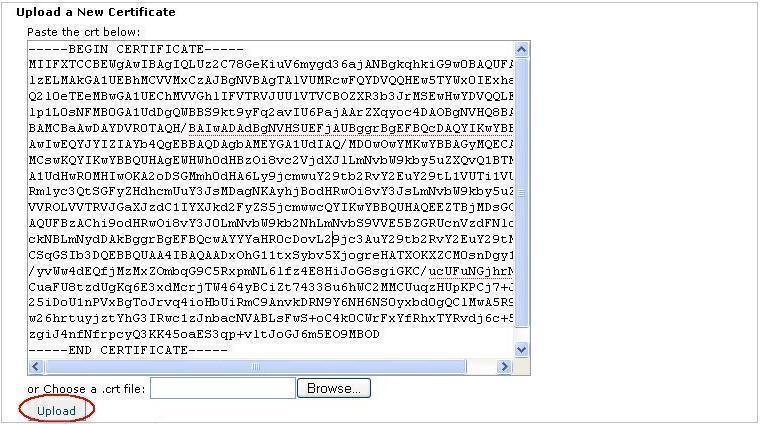
- وارد کردنگواهی ssl ی Domain/End Entity
- در بخش 'Upload a New Certificate' در جعبه متن با برچسب 'Paste the crt below' محتوای 'yourDomainName.crt' را کپی و جایگذاری کنید.
یا
- روی «مرور» کلیک کنید و به «yourDomainName.crt» بروید و سپس روی «آپلود» کلیک کنید-
یا -
ب روی 'Browse' کلیک کنید و به «yourDomainName.crt» بروید ، سپس روی 'Upload' کلیک کنید.
- روی گزینه Go Back کلیک کنید.
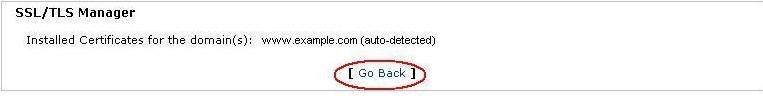
- به پایین صفحه بروید و روی Retu to SSL Manager کلیک کنید.
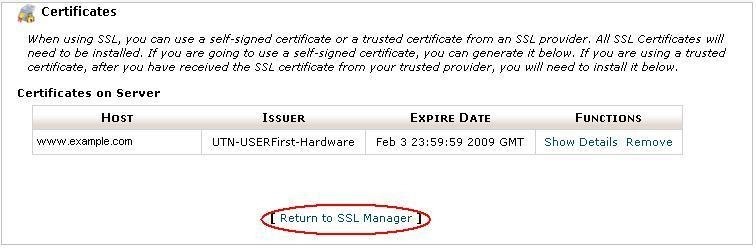
- روی گزینه Setup a SSL Certificate to work with your site کلیک کنید.
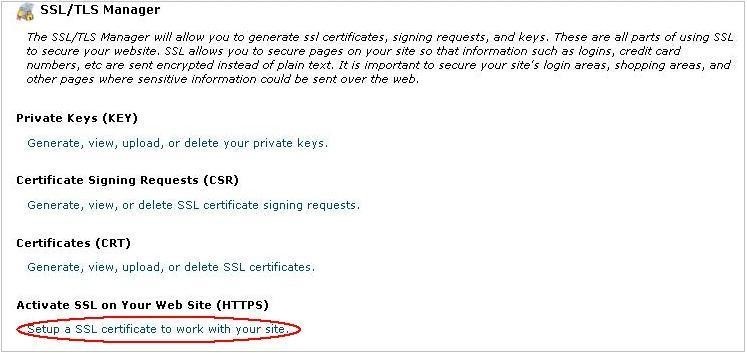
- دامنه ای که استفاده میکنید را از منوی کشویی Domain انتخاب کنید . این سیستم تلاش خواهد کرد تا گواهینامه SSL و کلید خصوصی شما را به دست آورد.
توجه: شما می توانید این فایل ها را کپی و در جعبه های مناسب خود در این زمان وارد کنید
- در قسمت جعبه ای که با برچسب CA Bundleاست ، محتویات فایل CA Bundle که تهیه شده است را جایگذاری کنید.
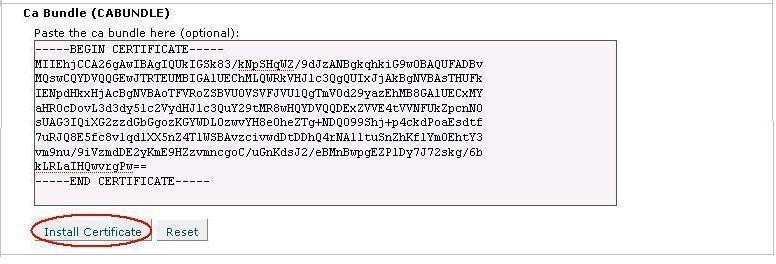
نکته: اگر فایل ca-bundle را دریافت نکردید، میتوانید از بخش گواهی ssl ریشه و واسط خود در در قسمت دانلودهای خودتون این فایل را دانلود کنید. لطفا یکی از مواردی را که با گواهی ssl شما مطابقت دارد را دانلود کنید. اگر مطمئن نیستید، لطفا با پشتیبانی تماس بگیرید.
- روی گزینه Install Certificate کلیک کنید.
گواهی ssl در حال حاضر به سرور شما اضافه شده و به دامنه اختصاص داده شده است.
منبع:https://sarvssl.com/8390-2/
برچسب:
نویسنده: گواهی ssl
نصب گواهي ssl ي : WHM/Cpanel
نكته : اين راهنما فرض مي كند كه كاربر به "SSL Manager" در داخل WHM دسترسي داشته باشد. اگر شما يك مدير نيستيد، نميتوانيد اين گواهي ssl را نصب كنيد و براي انجام اين كار بايد با مدير خود در تماس باشيد.
براي نصب گواهينامه ssl شما ، شما بايد وارد حساب cPanel خود يا WHM شويد. هر دوي آنها يعني cPanel (پانل كنترل كاربر نهايي) و WHM (پانل مديريت) روش هاي كمي متفاوت از هم براي نصب گواهي دارند.
شما گواهي ssl خود را از ما دريافت خواهيد كرد، يك فايل معمولا با نام 'your_domain_com.crt' و به خوبي فايل 'ca-bundle' كه داراي پسوند .ca-bundle مي باشد.
WHM
- ورود به WHM. از منو، به قسمت SSL / TLS برويد و روي 'Install a SSL Certificateand Setup the Domain' كليك كنيد.
- فايل گواهي ssl را در يك ويرايشگر متن باز كنيد (اين فايل با نام دامنه شما در نام فايل است) و مطالب را در كادر بالا كپي و جايگذاري كنيد. بر روي دكمه دوم'Fetch' كليك كنيد، نزديك بخش فايل كليد (به رنگ قرمز).
- اين كليد خصوصي و دامنه، اطلاعات كاربر و آدرس IP از سرور را بازيابي و آن را در فرمي براي شما جمع آوري مي كند.
- به پايين فرم برويد ، جعبه اي با عنوان 'Paste the ca bundle here (optional)' را مشاهده خواهيد كرد. فايل 'ca-bundle' را باز كنيد و محتويات را در اين كادر كپي كنيد. روي دكمه 'Submit' كليك كنيد و بعد از يك يا دو دقيقه گواهي ssl در دامنه نصب و راه اندازي خواهد شد.
اگرفايل ca-bundle را دريافت نكرديد، يادداشت هاي زير را مشاهده كنيد.
cPanel
- ورود به cPanel. در منو 'Security' روي گزينه 'SSL/TLS Manager' كليك كنيد.
- روي لينك پايين 'Certificates' كليك كنيد.
- در كادر 'Paste the crt below:' ، محتويات فايل گواهي ssl خود را (معمولا به نام 'your_domain_com.crt' ) كپي و جاي گذاري كنيد.
همچنين شما مي توانيد آن را از طريق مرورگر آپلود كنيد. روي دكمه 'Upload' كليك كنيد . گواهي ssl بارگذاري و در سايت نصب خواهد شد.
نكته : اگر فايل "ca-bundle" را دريافت نكرديد، مي توانيد آن را از گواهي ssl نامه واسط بسازيد . به سادگي يك فايل متني جديد ايجاد كنيد و محتويات گواهي ssl واسط را در آن، يكي پس از ديگري، كپي كنيد. كپي آنها را به ترتيب، از بالا به پايين: ٪٪ INTERMEDIATES ٪٪.
منبع:https://sarvssl.com/%D9%86%D8%B5%D8%A8-%DA%AF%D9%88%D8%A7%D9%87%DB%8C-ssl-%DB%8C-whmcpanel/
برچسب:
نویسنده: گواهی ssl
نصب گواهیssl ی Plesk 7 & 8
نصب گواهیssl برای سرور
- وارد پنل کنترل Plesk شوید
Plesk 7
- قسمت 'Domains' را از منوی سمت چپ انتخاب کنید.
Plesk 8
- روی "Home" کلیک کنید و به پایین صفحه بروید.
- بر روی'Domain name' نام دامنه ای که گواهیssl در آن وجود دارد کلیک کنید.
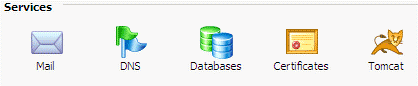
- روی نماد 'Certificates'در زیر سرویس ها کلیک کنید.
- 5نصب گواهینامه ssl ی End Entity/Domain و CA
بارگذاری گواهی نامه ها
- گواهی ssl ی Entity/Domain را بارگذاری کنید.
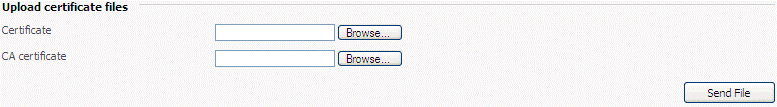
روی 'Browse' کلیک کنید و گواهی نامه End Entity / Domain استخراج شده را پیدا کنید. معمولا با عبارت yourDomainName.crt می باشد. برای تکمیل این نصب روی 'Send File' کلیک کنید.
- بارگیری گواهی CA
روی 'Browse' کلیک کنید و گواهی CA استخراج شده را پیدا کنید .معمولا در بسته نرم افزاریca خواهد بود. برای تکمیل این نصب روی 'Send File' کلیک کنید.
کپی و جایگذاری گواهی ssl
الف) a 'yourDomainName.crt' و 'yourDomainName.ca-bundle' را در ویرایشگر متن مورد علاقه خود باز کنید.
ب) محتویات 'yourDomainName.crt' را به بخش گواهی ssl کپی کنید.
ج ) محتویات 'yourDomainName.ca-bundle' را کپی و به بخش گواهینامه CA ارسال کنید.
د) پس از اتمام کار روی 'Send Text' کلیک کنید.
- گواهی ssl شما در حال حاضر به مخزن گواهی نامه سایت شما اضافه شده است.
نکته: اگر شما یک فایل .ca-bundle دریافت نکرده اید لطفا این مقاله را درباره نحوه ایجاد این فایل برای خودتان بخوانید.
فعال کردن سایت برای SSL
- در قسمتی که در آن گواهی ssl نصب شده است بمانید.
- بر روی "Up Level" از قسمت بالا سمت راست کنترل پنل کلیک کنید.
- روی 'Setup' کلیک کنید.
- با استفاده از جعبه کشویی، گواهی ssl که قبلا در بالا نصب شده را انتخاب کنید.
- وضعیت آدرس IP و گواهی نامه خود را بررسی کنید.
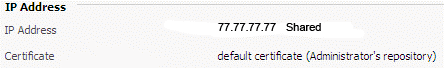
نکته : این مثال یک IP مشترک باگواهی ssl پیش فرض را نشان می دهد. در صورتی که هیچ گواهیssl در جعبه کشویی در این منطقه وجود نداشته باشد، این بدان معنی است که شما در یک حساب میزبان مشترک هستید و بنابراین شما باید بسته میزبانی خود را ارتقا دهید و یک آدرس IP اختصاصی / استاتیک را از ارائه دهنده میزبان خود خریداری کنید.
قبل از ادامه به عنوان مدیر به سیستم وارد شوید!
راه اندازی مجدد سرویس Apache
- بر روی آیتم 'Server'از منوی سمت چپ کلیک کنید.
بر روی منو 'Service Management' کلیک کنید.
توقف و شروع روند Apache . آیکن ها نمایش دهنده شروع، توقف و راه اندازی مجدد هستند.
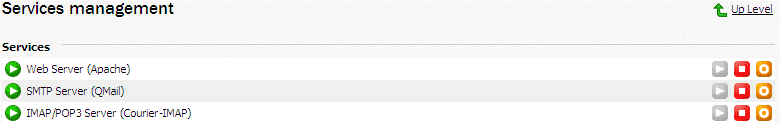
نکته : سرویس Apache را به سادگی راه اندازی نکنید. شما باید سرویس را متوقف کنید، سپس آن را دوباره شروع کنید تا فرآیند نصب کامل شود.
منبع:https://sarvssl.com/%D9%86%D8%B5%D8%A8-%DA%AF%D9%88%D8%A7%D9%87%DB%8C-%D9%86%D8%A7%D9%85%D9%87-plesk-7-8/
برچسب:
نویسنده: گواهی ssl
نصب گواهینامه : Microsoft IIS 7.x
- نکته : به عنوان یک جایگزین برای دستورالعمل های دستی در این صفحه، Comodo یک ابزار رایگان پیشنهاد می دهد که به طور خودکار گواهی ssl شما را در وب سایت IIS شما نصب می کند. برای یافتن اطلاعات بیشتر اینجا را کلیک کنید.
Install to Web Server
- برای یک سرور مناسب Inteet Information Services Manager (IISM) را باز کنید.
Start -> Administrative Tools -> IISM -> Server Name
- آیکون Server Certificates را باز کنید.
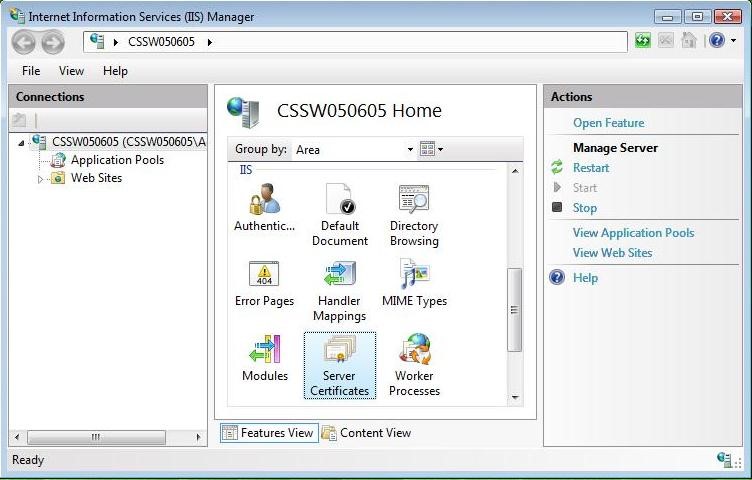
- پنجره ویزارد 'Complete Certificate Request' را باز کنید.
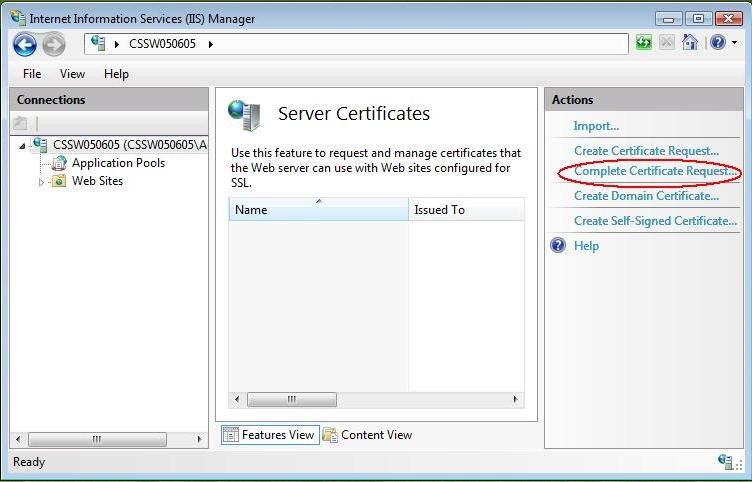
از منوی Actions در سمت راست گزینه 'Complete Certificate Request' را انتخاب کنید.
- تا کامل شدن درخواستگواهی ssl به صورت ویزاردی ادامه دهید.

تمام اطلاعات مناسب را پر کنید. ممکن است لازم باشد به مکان گواهینامه رجوع کنید یا ممکن است آن را در کادر ارائه شده وارد کنید. نام دوستانه بخشی از گواهی خود نیست، بلکه توسط سرپرست سرور برای تشخیص آسان گواهی استفاده می شود.
نکته : در IIS 7 یک مسئله شناخته شده است که خطای زیر را می دهد:
"Caot find the certificate request associated with this certificate file. A certificate request must be completed on the computer where it was created."
شما همچنین ممکن است یک پیام را با عنوان "ASN1 tag value met met" دریافت کنید. در صورتی که این همان سرور است که شما CSR را در آن ایجاد کردید، در اغلب موارد، گواهی ssl در واقع نصب شده است . نگران نباشید، گفتگو را لغو کنید و "F5" را فشار دهید تا لیستی از گواهی ssl سرور را تازه سازی کنید. اگر گواهینامه جدید در حال حاضر در لیست باشد، می توانید با قدم بعدی ادامه دهید. اگر آن در لیست نیست، مجددا گواهی خود را با استفاده از CSR جدید ایجاد کنید (دستورالعمل های ایجاد CSR ما برای IIS 7 را ببینید).( پس از ایجاد یک CSR جدید، به حساب Comodo خود وارد شوید و دکمه 'replace' را برای گواهی خود کلیک کنید.
اختصاص به وب سایت
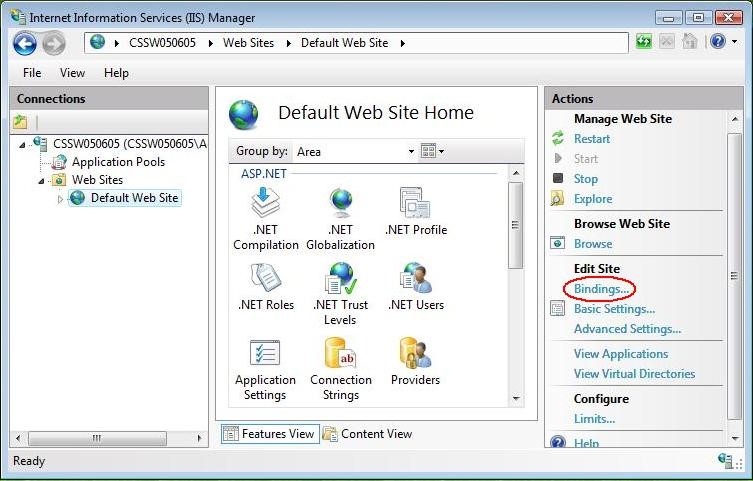
- بازگشتن به ریشه وب سایت مناسب . در وسط پنجره باید "default website home" یا هر نامی که وب سایت دارد را بگویید.
- 'Bindings' را از زیر منو 'Edit Site' انتخاب کنید.
- پورت 443 را اضافه کنید.
در پنجره 'Site Bindings' روی 'Add'کلیک کنید. پنجره 'Add Site Binding' را باز می شود.
در زیر قسمت 'Type' گزینه https را انتخاب کنید. آدرس IP باید آدرس IP سایت یا All Unassigned باشد و پورت که در ترافیک بالا توسط SSL محافظت می شود، معمولا 443 می باشد. فیلد 'SSL Certificate' باید گواهینامه ای را که با استفاده از مراحل فوق نصب شده بود را مشخص کند.
برای ذخیره تغییرات روی OK کلیک کنید.
نکته: ممکن است ورودی https در این منطقه قبلا وجود داشته باشد. اگر چنین است، روی «https» کلیک کنید تا آن را برجسته کنید. سپس روی " Edit " کلیک کنید و در قسمت 'SSL certificate' نام دوستانه ای که قبلا تولید شده انتخاب کنید. برای ذخیره تغییرات روی OK کلیک کنید.
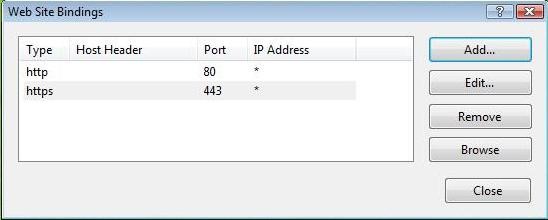
برای تکمیل نصب بر روی «OK» در پنجره 'Web Site Bindings' کلیک کنید.
مهم : اکنون باید IIS وب سایت را مجددا راه اندازی کنید تا نصب گواهینامه ssl کامل شود.
منبع:https://sarvssl.com/%D9%86%D8%B5%D8%A8-%DA%AF%D9%88%D8%A7%D9%87%DB%8C-%D9%86%D8%A7%D9%85%D9%87-microsoft-iis-7-x/
برچسب:
نویسنده: گواهی ssl
نصب زنجیره گواهینامه SSL
نصب گواهی ssl :
Java Based Web Servers (Tomcat) using keytool
نصب زنجیره گواهینامه SSL (ریشه، واسط ها ونهادهای انتهایی)
- وارد کردن گواهی ssl ریشه
-> keytool -import -trustcacerts -alias AddTrustExtealCARoot file
AddTrustExtealCARoot.crt -keystore domain.keystore
- وارد کردن واسط
-> keytool -import -trustcacerts -alias intermediate_filename -file intermediate_filename.crt -keystore domain.keystore
نکته :
بسته به نوع گواهی خریداری شده، ممکن است بیش از یک گواهی ssl واسط در زنجیره اعتبار وجود داشته باشد. لطفا همه واسط ها را به ترتیب عدد صحیح نصب کنید تا زمانی که به گواهی ssl domain/end entity رسیدید.
برای تعیین اینکه چه زنجیره ای ازاعتبار دارید، لطفا مقاله ای با عنوان
Which is Root? Which is Intermediate? را دنبال کنید.
به عنوان مثال UTNAddTrustSGCCA.crt : به UTNAddTrustSGCCA تبدیل می شود.
برای اطلاعات بیشتر
- وارد کردن گواهینامه Entity/Domain
-> keytool -import -trustcacerts -alias mykey -file yourDomainName.crt -keystore domain.keystore
شما باید پیامی دریافت کنید: در صورت موفقیت. Certificate reply was installed in keystore
نباید خروجی مرحله 1 یا 2 در بالا مطابقت دهد.
نکته : اگر یک نام مستعار در هنگام ایجاد CSR مشخص شد، لطفا از آن نام مستعار به جای mykey استفاده کنید.
- سرویس وب سرور را راه اندازی مجدد کنید.
نکته : Tomcat ابتدا نیاز به یک اتصال پیکربندی شده گواهی ssl دارد قبل از اینکه بتواند اتصالات ایمن را قبول کند. لطفا اطمینان حاصل کنید که این تنظیم قبل از اینکه سرور دوباره راه اندازی شود انجام گیرد.
منبع:https://sarvssl.com/%D9%86%D8%B5%D8%A8-%D8%B2%D9%86%D8%AC%DB%8C%D8%B1%D9%87-%DA%AF%D9%88%D8%A7%D9%87%DB%8C%D9%86%D8%A7%D9%85%D9%87-ssl/
برچسب:
نویسنده: گواهی ssl
نصب گواهی SSL روی : MICROSOFT IIS 5.X & 6.X
. نصبگواهی SSL SSL: Microsoft IIS 5.x & 6.x
نصب گواهینامه SSL شما در Microsoft IIS 5.x / 6.x
نکته : لطفا یک کپی از گواهینامه SSL خود را به صورت دستی داشته باشید که می تواند در your_domain.crt یا your_domain.cer به عنوان این فایل در مدت فرآیند نصب استفاده شود.
معمولا فایل های CER شامل : ریشه ، واسط و گواهی نامه دامنه همه در یک مسیر هستند CRT فقط یک گواهی SSL است.
- Control Panel را باز کنید و به قسمت Administrative Tools .
نکته : در برخی از نسخه های ویندوز Administrative Tools را می توان در زیرمنو All Programs.
- روی Inteet Services Manager دوبار کلیک بزنید.
نکته : در برخی از نسخه های ویندوز این گزینه به شکل Inteet Information Services است.
- روی وبسایت راست کلیک کنید و قسمت Properties.
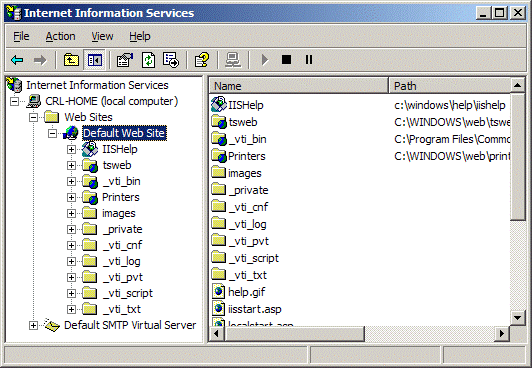
- روی گزینه Directory Security کلیک کنید.
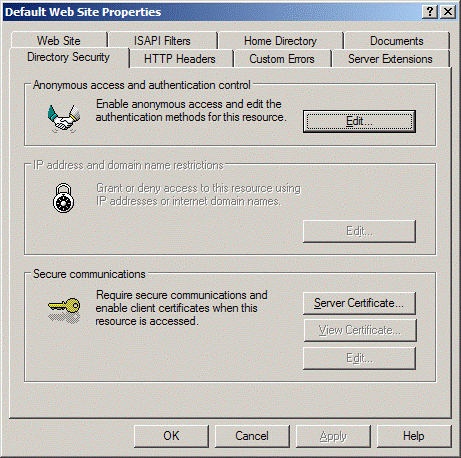
- روی Server Certificate کلیک کنید پنجره ویزارد زیر نمایش داده می شود.
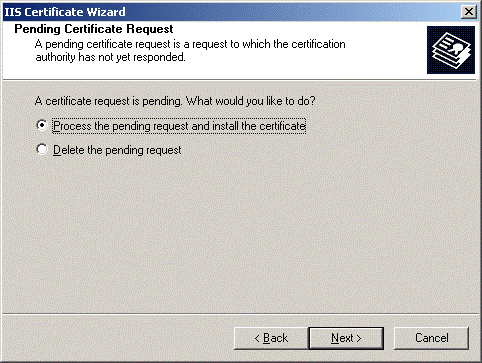
- گزینه Process the Pending Request and Install the Certificate را انتخاب سپس Next را بزنید.
- مکان را وارد و یا مکان فایل گواهی SSL را انتخاب سپس Next را بزنید.
- صفحه خلاصه را بخوانید تا مطمئن شوید که گواهی نامه را درست پردازش کرده اید سپس Next را بزنید.
- صفحه تائیدیه را خواهید دید. اطلاعات را بخوانید سپس کلید Next را بزنید.
- توقف و شروع مناسب برای سایت اتفاق می افتد.
- شما اکنون یک گواهی SSL نصب شده برای استفاده در IIS دارید.
نکته : اگر شما یک فایل CRT شخصی دریافت کردید نه یک فایل CER لطفا بخش های مربوط به مقالات زیر را برای نصب ریشه و واسط دنبال کنید.
منبع:https://sarvssl.com/%D9%86%D8%B5%D8%A8-%DA%AF%D9%88%D8%A7%D9%87%DB%8C%D9%86%D8%A7%D9%85%D9%87-microsoft-iis-5-x-6-x/
برچسب:
نویسنده: گواهی ssl
نصب گواهی SSL روی میل سرور SENDMAIL
نصب گواهی SSL : Sendmail (MTA)
وقتی شما قصد ارسال و دریافت ایمیل دارید Sendmail می تواند ایمیل را توسط لایه سوکت امن (SSL) رمزگذاری کند.
- قسمتsendmail configuration file /etc/mail/sendmail.mc را باز کنید(اگر چه توضیحات شما ممکن است در جای دیگری نگهداری شوند) و حالا متن را در vi, emacs, nano بنویسید.
# vi /etc/mail/sendmail.mc

حالا دستورالعمل زیر را اضافه یا تغییر دهید
define(`confCACERT_PATH',`/etc/mail/ssl/certs')
-- مکان برای پیدا کردن گواهی ssl
define(`confCACERT',`/etc/mail/ssl/ca-bundle.crt')
-- ریشه فایل بسته نرم افزاری (ممکن است شما نرم افزار سرور خود مانند را انتخاب کنید Apache یا mod_ssl انتخاب کنید)
define(`confSERVER_CERT',`/etc/mail/ssl/sendmail.crt')
-- گواهی نامه دامنه
define(`confSERVER_KEY',`/etc/mail/ssl/sendmail.key')
و اطمینان حاصل کنید از اینکه تنظیمات پورت در حالت smtps (secure smtp i.e. port 465) است:
DAEMON_OPTIONS(`Port=smtps, Name=TLSMTA, M=s')dnl
- ارسالایمیل را ریست کنید و امنیت را در حالت pop3s/imaps قرار دهید.(انتخاب شماست ، اگر از POP/IMAP استفاده می کنید به صورت زیر عمل کنید )
دستورات زیر را تایپ کنید برای ریست شدن ارسال ایمیل و سرویس های مرتبط :
# /etc/init.d/sendmail restart
# chkconfig pop3s on
# chkconfig imaps on
# /etc/init.d/xinetd restart
pop3s و imaps از xinetd شروع میشوند.
لطفا به موارد زیر توجه کنید :
*همه گواهی SSL به وسیله sarvssl تهیه شده که در قالب PEM می باشد.
*فایل کلید احتیاج به اجازه خواندن/نوشتن صاحب فایل دارد البته فقط برای صاحب فایل نه برای گروه.
*عبارت define(`confLOG_LEVEL', `14')dnl ## به وسیله اشکال زدایی کمک می کند. می توانید توضیحی بدهید یا اینکه وقتی انجام شد به سطح پیش فرض 9 برگردید.
منبع: https://sarvssl.com/%D9%86%D8%B5%D8%A8-%DA%AF%D9%88%D8%A7%D9%87%DB%8C-ssl-%D8%B1%D9%88%DB%8C-%D9%85%DB%8C%D9%84-%D8%B3%D8%B1%D9%88%D8%B1-sendmail/
برچسب:
نویسنده: گواهی ssl
نصب گواهی SSL بروی VPN 3000
نصب گواهی نامه CA برای متمرکزکننده سری VPN 3000
برای نصب گواهی نامه SSL CA در مدیریت متمرکز کننده VPN از صفحه Administration | Certificate Management شروع کنید. وقتی شما شروع میکنید هیچ ورودی در گزینه های Certificate Authorities, Identity Certificates, SSL Certificates و یا Enrollment Status fields وجود ندارد.
شکل 1 صفحه Administration | Certificate Management را نشان می دهد.
مرحله 3 : روی گزینه Click here to install a CA certificate کلیک کنید.
صفحه Administration | Certificate Management | Install نمایش داده می شود.
توجه کتید که گزینه Click here to install a CA certificate فقط در صورتی در این صفحه فعال خواهد بود که گواهی SSL از نوع CA در متمرکزکننده VPN نصب نشده باشد. اگر شما این گزینه را نمی بینید بر روی گزینه Click here to install a certificate کلیک کنید. حالا مدیر صفحه Administration | Certificate Management | Install را نشان می دهد. سپس روی گزینه Install CA certificate کلیک کنید.
مرحله 4 : روی گزینه Install CA certificate کلیک کنید.
صفحه Administration | Certificate Management | Install | CA Certificate نمایش داده می شود.
مرحله 5 : روی گزینه Upload File from Workstation کلیک کنید و یا متن را با برش Cut و جایگذاری متن Paste قرار دهید ، با هر روش که راحت تر هستید.
مدیر صفحه مناسب انتخاب شما را نمایش می دهد.
مرحله 6 : اطلاعات گواهی SSL با توجه به انتخاب شما می باشد.
مرحله 7 : روی گزینه Install کلیک کنید. مدیر گواهی نامه CA را روی متمرکزکننده VPN نصب می کند. سپس شما به صفحه Administration | Certificate Management باز می گردید ، حالا وقتی به شما گواهی نامه CA جدید را نشان می دهد شما باید این مرحله را برای گواهی نامه هایی که دریافت خواهید کرد انجام دهید یا اینکه در فایل فشرده ای ZIP که با گواهی نامه سایت خود دریافت کرده اید عرضه شده است.
منبع: https://sarvssl.com/%D9%86%D8%B5%D8%A8-%DA%AF%D9%88%D8%A7%D9%87%DB%8C-ssl-%D8%A8%D8%B1%D9%88%DB%8C
برچسب:
نویسنده: گواهی ssl